

Cómo funciona 3D Secure
Cuando un cliente inicia una compra en línea y el procesador tiene 3D Secure habilitado, ocurre el siguiente proceso:- Inicio de la transacción: El cliente introduce los datos de su tarjeta en tu sitio web.
- Solicitud de autenticación: La transacción se envía a Localpayment, que evalúa si se requiere autenticación.
- Verificación del usuario: Si se requiere autenticación, el cliente es redirigido a una página segura donde debe verificar su identidad (por ejemplo, mediante una contraseña de un solo uso, datos biométricos o autenticación a través de la aplicación bancaria). Si no se requiere autenticación del titular de la tarjeta (transacción sin fricciones), el proceso de pago establecido en tu sitio web continúa según el resultado de la solicitud.
- Resultado de autenticación:
- Si la autenticación es exitosa, el cliente será redirigido a la URL especificada en la propiedad
redirectUrl.onSuccessde la solicitud. - Si la autenticación falla, el cliente será redirigido a la URL especificada en la propiedad
redirectUrl.onError. - El resultado de la autenticación también se devolverá en la respuesta de la API.
- Si la autenticación es exitosa, el cliente será redirigido a la URL especificada en la propiedad
- Finalización del pago: Si la autenticación es exitosa, la transacción se realiza con normalidad. Si la autenticación falla, el pago se rechaza.
Diagrama de flujo de autenticación
La siguiente secuencia muestra ambos resultados posibles: el flujo sin fricciones (sin desafío) y el flujo con desafío, donde el titular de la tarjeta debe ingresar una contraseña de un solo uso (OTP) en la página de autenticación del emisor. El estado final que Localpayment envía al comerciante (en la respuesta de la API o en el webhook) depende del flujo de captura del pago:- AUTHORIZED: para transacciones en dos pasos (la autorización y la captura se realizan por separado).
- APPROVED: la transacción está confirmada, pero los fondos aún no se han abonado. Puedes retirar los fondos cuando el estado cambie a COMPLETE, por lo general en 1 a 2 días, según el proveedor.
- COMPLETE: los fondos se liquidaron en tiempo real.
- REJECTED: la autenticación falló o caducó, o la transacción fue rechazada por otro motivo (por ejemplo, fondos insuficientes).
Lo que ve el titular de la tarjeta durante el proceso de verificación.
Las pantallas de verificación que se muestran a continuación pertenecen al banco emisor de la tarjeta y a la red de tarjetas (por ejemplo, Visa o Mastercard), no a Localpayment. La redacción, la marca y el diseño exactos varían según el emisor. Los ejemplos que se muestran a continuación utilizan datos ficticios para ilustrar el patrón general.
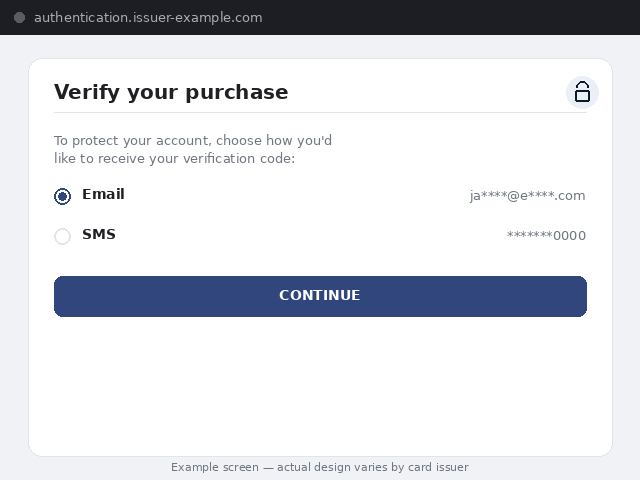
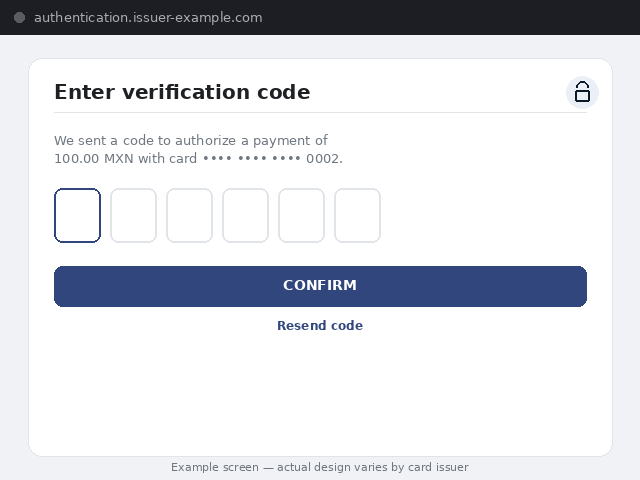
redirectUrl.onError, como se describe en el Paso 2 más abajo.
Actores clave involucrados
Varias entidades participan en el proceso 3D Secure:- Titular de la tarjeta: La persona que realiza la transacción con su tarjeta de crédito o débito.
- Comerciante: El negocio en línea que acepta pagos con tarjeta.
- Emisor: La institución financiera que emitió la tarjeta del cliente (por ejemplo, un banco).
- Adquirente: La institución financiera que gestiona las transacciones del comerciante (Localpayment).
- Servidor 3D Secure (3DSS): Un sistema que facilita la autenticación entre el comerciante, el emisor y las redes de pago.
- Servidor de Control de Acceso (ACS): Un sistema administrado por el emisor que verifica la identidad del titular de la tarjeta durante la autenticación.
- Servidor de directorio: Un sistema administrado por la red de tarjetas (por ejemplo, Visa, Mastercard) que ayuda a enrutar las solicitudes de autenticación al emisor correcto.
Ventajas de 3D Secure
La implementación de 3D Secure ofrece múltiples beneficios tanto para los comerciantes como para los clientes:- Seguridad mejorada: Reduce el riesgo de transacciones fraudulentas al garantizar que solo el titular de la tarjeta pueda autorizar los pagos.
- Mayor confianza del cliente: Proporciona una capa adicional de protección, lo que brinda a los clientes confianza al comprar en línea.
- Reducción de los índices de fraude: Disminuye significativamente las transacciones no autorizadas y las posibles pérdidas financieras.
Antes de comenzar
Asegúrate de tener:Credenciales de API
Credenciales API válidas y token de acceso para la autenticación.
Configuración de la cuenta
Configuración adecuada de la cuenta para el país de destino y verificación de la empresa.
Lista blanca de IP
Incluye en la lista blanca las direcciones IP de tus servidores para el acceso a la API.
Endpoint del webhook
Configura una URL de webhook para recibir notificaciones de pago.
Paso 1: Autenticación 3D Secure
Envía el objetoredirectUrl al realizar un Pago único o una Suscripción , incluyendo las propiedades onSuccess y onError. Estas propiedades definen las URL a las que se redirigirá a tu cliente tras una autenticación exitosa o en caso de error, respectivamente.
El paymentMethod.code depende del país, de la marca de la tarjeta y del producto (crédito o débito). En Perú también depende de la divisa. Consulta Códigos de métodos de pago con tarjeta para ver la lista completa.
Ejemplo de solicitud
A continuación se muestra un ejemplo que utilizacurl:
curl
Paso 2: Gestionar la respuesta
Respuesta exitosa
Si se requiere una autenticación adicional durante el proceso de pago, la respuesta de la API incluirá la propiedadredirectUrl. Esta URL apunta a un modal o página que debe mostrarse al titular de la tarjeta, permitiéndole completar el desafío de autenticación con el emisor de su tarjeta.
INPROGRESS hasta que la autenticación se complete. Según el flujo de captura del pago, una autenticación exitosa lleva la transacción a AUTHORIZED (transacciones en dos pasos pendientes de captura), APPROVED (pendiente de liquidación) o COMPLETE (fondos liquidados en tiempo real). Si la autenticación falla, caduca o la transacción es rechazada por otro motivo (por ejemplo, fondos insuficientes), el estado es REJECTED.
Tras la autenticación del cliente (ya sea exitosa o fallida), el cliente será redirigido a la URL especificada en la solicitud según el resultado. Las propiedades internalId y externalId se incluirán como parámetros de consulta, lo que te permitirá implementar la lógica necesaria (por ejemplo, comprobar el estado de la transacción y mostrar un mensaje al usuario).