

3D安全验证的工作原理
当客户发起在线购买且支付处理器启用了 3D 安全验证时,会发生以下过程:- 交易发起:客户在您的网站上输入其银行卡信息。
- 身份验证请求:交易被发送到 Localpayment,由 Localpayment 评估是否需要身份验证。
- 用户验证:如果需要身份验证,客户将被重定向到一个安全页面,他们必须在该页面验证身份(例如,使用一次性密码、生物识别或银行应用程序验证)。如果不需要持卡人身份验证(无缝流程),则您网站上建立的支付流程将根据请求处理结果继续进行。
- 认证结果:
- 如果身份验证成功,客户将被重定向到请求中
redirectUrl.onSuccess属性指定的 URL。 - 如果身份验证失败,客户将被重定向到
redirectUrl.onError属性指定的 URL。 - 身份验证结果也会在 API 响应中返回。
- 如果身份验证成功,客户将被重定向到请求中
- 支付完成:如果身份验证成功,交易将照常进行。如果身份验证失败,则支付将被拒绝。
身份验证流程图
下面的步骤展示了两种可能的结果:无摩擦流程(无需验证)和验证流程,其中持卡人必须在发卡机构的验证页面上输入一次性密码 (OTP)。 Localpayment 发送给商家的最终状态(在 API 响应或 webhook 中)取决于支付的捕获流程:- 已授权:适用于两步交易(授权和捕获分别进行)。
- 已批准:交易已确认,但资金尚未到账。状态变为 COMPLETE 后即可提取资金,通常需要 1 到 2 天,具体取决于服务商。
- 已完成:资金已实时结算。
- 已拒绝:身份验证失败或过期,或者交易因其他原因被拒绝(例如,资金不足)。
持卡人在验证流程中看到的内容
以下验证屏幕属于持卡人的发卡银行和卡组织(例如 Visa 或 Mastercard),而非 Localpayment。具体的措辞、品牌和布局因发卡机构而异。以下示例使用虚构数据,仅用于说明一般模式。
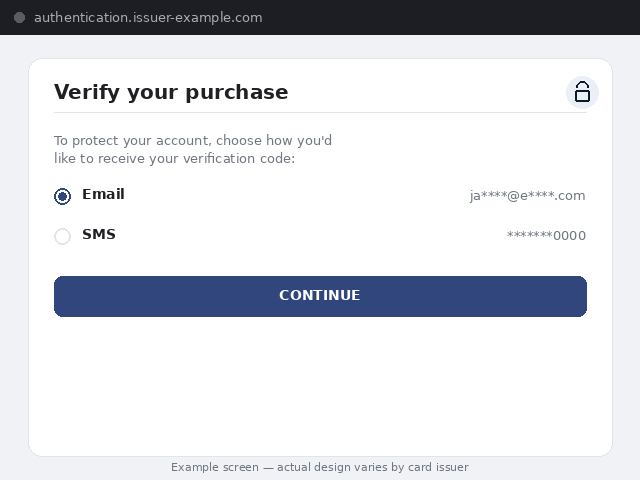
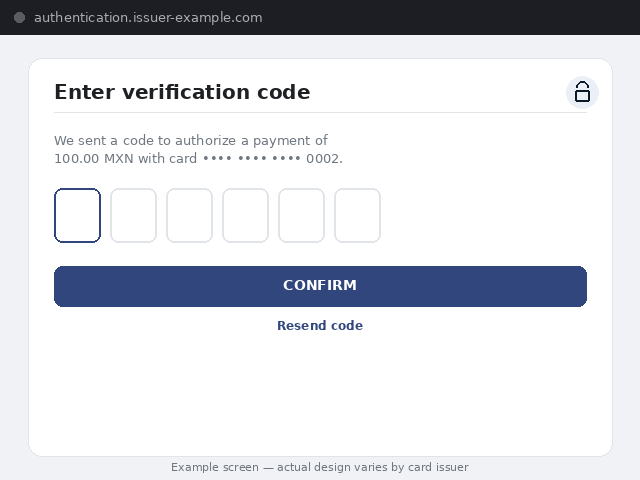
redirectUrl.onError,如下文步骤 2 所述。
主要参与者
3D Secure流程涉及多个实体:- 持卡人:使用信用卡或借记卡进行交易的人。
- 商家:接受银行卡支付的在线企业。
- 发卡机构:向客户发行银行卡的金融机构(例如,银行)。
- 收单机构:管理商户交易的金融机构(Localpayment)。
- 3D 安全服务器 (3DSS):一种促进商户、发卡机构和支付网络之间身份验证的系统。
- 访问控制服务器 (ACS):由发卡机构管理的系统,用于在身份验证期间验证持卡人的身份。
- 目录服务器:由卡组织(例如 Visa、Mastercard)管理的系统,用于帮助将身份验证请求路由到正确的发卡机构。
3D 安全验证的优势
实施 3D 安全验证可为商家和顾客带来诸多好处:- 增强安全性:通过确保只有持卡人才能授权付款,降低欺诈交易的风险。
- 提升客户信任度:提供额外的保护,让客户在网上购物时更有信心。
- 降低欺诈率:显著降低未经授权的交易和潜在的经济损失。
开始之前
请确保您已备好:API凭证
用于身份验证的有效 API 凭据和访问令牌。
账户设置
为您的目标国家/地区正确设置账户并进行业务验证。
IP白名单
将服务器 IP 地址加入 API 访问白名单。
Webhook endpoint
设置 webhook URL 以接收付款通知。
步骤 1:3D 安全认证
在发起一次性支付或订阅时,请发送redirectUrl 对象,并包含 onSuccess 和 onError 属性。这些属性分别定义了客户在身份验证成功或出错时将被重定向到的 URL。
paymentMethod.code 取决于国家/地区、银行卡品牌以及产品(信用卡或借记卡)。在秘鲁,它还取决于币种。完整列表请参阅银行卡支付方式代码。
示例请求
以下是使用curl 的示例:
curl
步骤 2:处理响应
成功响应
如果支付过程中需要额外的身份验证,API 响应将包含redirectUrl 属性。该 URL 指向一个应向持卡人显示的模态窗口或页面,使其能够与发卡机构完成身份验证挑战。
INPROGRESS 状态。根据支付的捕获流程,身份验证成功后交易将变为 AUTHORIZED(等待捕获的两步交易)、APPROVED(等待结算)或 COMPLETE(资金已实时结算)。如果身份验证失败、过期,或交易因其他原因被拒绝(例如,资金不足),则状态为 REJECTED。
客户完成身份验证后(无论成功与否),客户将根据结果被重定向到请求中指定的 URL。internalId 和 externalId 属性将作为查询参数包含在内,使您能够实现必要的逻辑(例如,检查交易状态并向用户显示消息)。