

Como funciona o 3D Secure
Quando um cliente inicia uma compra online e o processador de pagamentos tem o 3D Secure ativado, ocorre o seguinte processo:- Iniciação da transação: O cliente insere os dados do cartão no seu site.
- Solicitação de autenticação: A transação é enviada para a Localpayment, que avalia se a autenticação é necessária.
- Verificação do usuário: Se a autenticação for necessária, o cliente será redirecionado para uma página segura onde deverá verificar sua identidade (por exemplo, usando uma senha de uso único, biometria ou autenticação por aplicativo bancário). Se nenhuma autenticação do titular do cartão for necessária (fluxo sem atrito), o fluxo de pagamento estabelecido em seu site continua de acordo com o resultado do processamento da solicitação.
- Resultado da autenticação:
- Se a autenticação for bem-sucedida, o cliente será redirecionado para o URL especificado na propriedade
redirectUrl.onSuccessda solicitação. - Caso a autenticação falhe, o cliente será redirecionado para o URL especificado na propriedade
redirectUrl.onError. - O resultado da autenticação também será retornado na resposta da API.
- Se a autenticação for bem-sucedida, o cliente será redirecionado para o URL especificado na propriedade
- Conclusão do pagamento: Se a autenticação for bem-sucedida, a transação prossegue normalmente. Se a autenticação falhar, o pagamento é recusado.
Diagrama de fluxo de autenticação
A sequência abaixo mostra os dois resultados possíveis: o fluxo sem atrito (sem desafio) e o fluxo com desafio, onde o titular do cartão deve inserir uma senha de uso único (OTP) na página de autenticação do emissor. O status final que o Localpayment envia ao comerciante (na resposta da API ou no webhook) depende do fluxo de captura do pagamento:- AUTHORIZED: para transações em duas etapas (autorização e captura ocorrem separadamente).
- APPROVED: a transação foi confirmada, mas os fundos ainda não foram liquidados. Você pode sacar os fundos quando o status mudar para COMPLETE, geralmente em 1 a 2 dias, dependendo do provedor.
- COMPLETE: os fundos foram liquidados em tempo real.
- REJECTED: a autenticação falhou ou expirou, ou a transação foi recusada por outro motivo (por exemplo, fundos insuficientes).
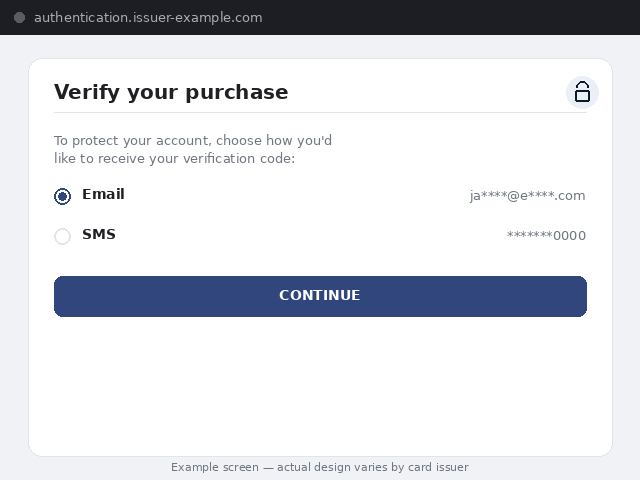
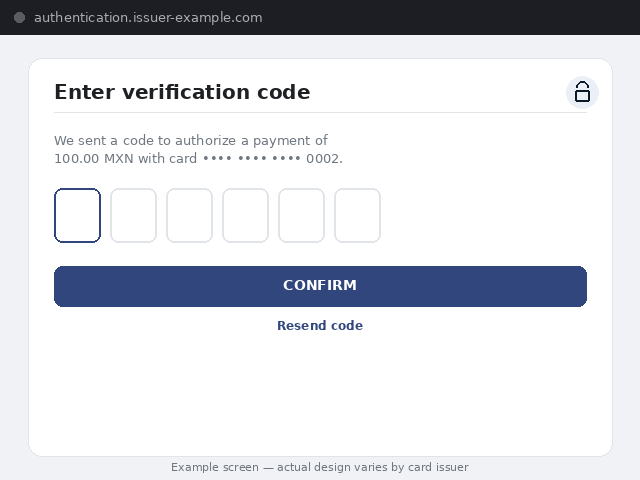
O que o titular do cartão vê durante o fluxo do desafio
As telas de desafio abaixo pertencem ao banco emissor do cartão e à rede do cartão (por exemplo, Visa ou Mastercard), não à Localpayment. A redação, a marca e o layout exatos variam de acordo com o emissor. Os exemplos abaixo usam dados fictícios para ilustrar o padrão geral.
redirectUrl.onError, conforme descrito na Etapa 2 abaixo.
Principais atores envolvidos
Diversas entidades estão envolvidas no processo 3D Secure:- Titular do cartão: A pessoa que realiza a transação com seu cartão de crédito ou débito.
- Comerciante: a empresa online que aceita pagamentos com cartão.
- Emissor: A instituição financeira que emitiu o cartão do cliente (por exemplo, um banco).
- Adquirente: A instituição financeira que gerencia as transações do comerciante (Localpayment).
- Servidor 3D Secure (3DSS): Um sistema que facilita a autenticação entre o comerciante, o emissor e as redes de pagamento.
- Servidor de Controle de Acesso (ACS): Um sistema gerenciado pela instituição emissora que verifica a identidade do titular do cartão durante a autenticação.
- Servidor de diretório: Um sistema gerenciado pela rede de cartões (por exemplo, Visa, Mastercard) que ajuda a encaminhar as solicitações de autenticação para o emissor correto.
Benefícios do 3D Secure
A implementação do 3D Secure oferece diversos benefícios tanto para comerciantes quanto para clientes:- Segurança reforçada: Reduz o risco de transações fraudulentas, garantindo que somente o titular do cartão possa autorizar pagamentos.
- Maior confiança do cliente: Oferece uma camada adicional de proteção, dando aos clientes confiança ao fazer compras online.
- Redução das taxas de fraude: Diminui significativamente as transações não autorizadas e as potenciais perdas financeiras.
Antes de começar
Certifique-se de ter:Credenciais da API
Credenciais de API e token de acesso válidos para autenticação.
Configuração da conta
Configuração adequada da conta para o país de destino e verificação da empresa.
Lista branca de IPs
Adicione os endereços IP do seu servidor à lista de permissões para acesso à API.
Endpoint do webhook
Configure um URL de webhook para receber notificações de pagamento.
Etapa 1: Autenticação 3D Secure
Envie o objetoredirectUrl ao fazer um Pagamento único ou uma Assinatura , incluindo as propriedades onSuccess e onError. Essas propriedades definem os URLs para onde seu cliente será redirecionado em caso de autenticação bem-sucedida ou de erro, respectivamente.
O paymentMethod.code depende do país, da bandeira do cartão e do produto (crédito ou débito). No Peru, ele também depende da moeda. Consulte Códigos de método de pagamento com cartão para ver a lista completa.
Exemplo de solicitação
Abaixo está um exemplo usandocurl:
curl
Etapa 2: Lidar com a resposta
Resposta bem-sucedida
Se for necessária autenticação adicional durante o processo de pagamento, a resposta da API incluirá a propriedaderedirectUrl. Esse URL aponta para um modal ou página que deve ser exibido ao titular do cartão, permitindo que ele conclua o desafio de autenticação com o emissor do cartão.
INPROGRESS até que a autenticação seja concluída. Dependendo do fluxo de captura do pagamento, uma autenticação bem-sucedida move a transação para AUTHORIZED (transações em duas etapas aguardando captura), APPROVED (aguardando liquidação) ou COMPLETE (fundos liquidados em tempo real). Se a autenticação falhar, expirar ou a transação for recusada por outro motivo (por exemplo, fundos insuficientes), o status será REJECTED.
Após a autenticação do cliente (bem-sucedida ou não), o cliente será redirecionado para o URL especificado na solicitação, de acordo com o resultado. As propriedades internalId e externalId serão incluídas como parâmetros de consulta, permitindo que você implemente a lógica necessária (por exemplo, verificar o status da transação e exibir uma mensagem ao usuário).